1.ケースの概要
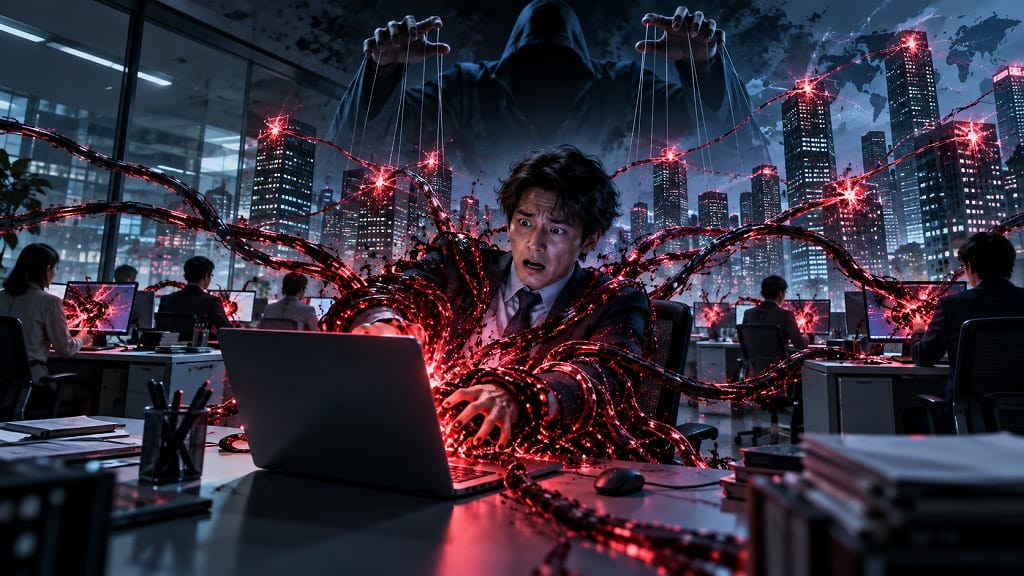
「自分はITリテラシーが高いから怪しいものには引っかからない」と自負していたベテラン社員が、取引先を装った業務連絡メールの添付ファイル(マクロ付きExcel)を「重要な請求案内」と信じ込み、マクロ実行を許可した記録。端末内の認証情報と連絡先が窃取され、自らのメールアドレスから数千件の取引先へ標的型攻撃メールが自動拡散された。自身が被害者になると同時に、周囲を襲う「加害者」の起点へと反転した典型的な損失標本である。
- 事象名:業務連絡偽装マクロ実行に伴うマルウェア感染および取引先踏み台被害事故
- 採集地:都内 商社 営業推進部(業務PC端末)
- 要因分類:ダニング=クルーガー効果(ITリテラシーへの過信) / 権威バイアス / 認知的怠惰
1-1.ロス(損耗の記録)
| ロス分類 | 被害実態と損耗の記録 |
| 金銭的ロス | 外部フォレンジック調査費用、マルウェア駆除および端末初期化費用(計約480万円)、取引先からの調査費用請求 |
| 時間的ロス | 感染拡大防止のためのネットワーク遮断(48時間)、取引先全社への電話謝罪・注意喚起連絡(延べ80時間)、社内再発防止策策定工数 |
| 身体・精神的ロス | 「自分のPCが取引先を攻撃する踏み台になった」という強烈な罪悪感、周囲からの疑念の視線、社内懲罰への不安による不眠・動悸 |
| 機会・信用ロス | 「セキュリティ管理が杜撰な企業」としての信用失墜、主要取引先からの発注停止処分、進行中コンペの参加資格剥奪 |
1-2.引き金となったリスクと認知バイアス
| リスクと認知バイアス | 現実化した実害・損失 |
| ダニング=クルーガー効果(「自分はITに詳しい」) | 「派手な偽警告や当選詐欺に引っかかる奴は愚かだ」という根拠なき自信が、業務連絡を装った巧妙な標的型攻撃に対する警戒センサーを無力化させた。 |
| 権威バイアス・返報性の錯覚(「取引先からの急ぎの要件」) | 実在する取引先名と「請求書の再確認」という業務上の権威性に押され、ファイル拡張子やマクロ有効化の警告を深く考えずに許可した。 |
| 認知的怠惰(「忙しい時のチェックサボり」) | 業務多忙のピーク時に受信したため、脳がシステム2(熟慮)の検証機能をオフにし、「とりあえず開いて確認しよう」とシステム1(直感)で即断した。 |
1-3.展示解説
当事者が直面した破滅的な損失は、「知識が全くなかったこと」が原因ではありません。「自分は分かっている」という自信こそが、攻撃者にとって最も破りやすい心理的鍵穴(バックドア)となった結果です。マルウェアの正体は、あなたの端末を他人の意のままに動かす「不正な命令書」です。攻撃者は標的の知識レベルに合わせて姿を変えます。「怪しいものに気をつける」という精神論を信じている限り、人は自らの認知のバグによって何度でも感染源(加害者)へと転落します。
2.可視化総合研究所 ANALYTICS REPORT
私たち「可視化総合研究所」は、世の中のあらゆるトラブルの根源にある「見えにくいもの(無自覚な思い込みや、隠れたリスク)」を図解やインフォグラフィックで可視化し、解き明かすことをコンセプトに研究を続けています。
あなたが直面する不条理なトラブルや事故。その真犯人は、運の悪さでも他人の悪意でもありません。あなたの頭の中にある「ヒューリスティック(脳の手抜き・近道)」と「認知バイアス(歪んだ思い込み)」です。当研究所の分析を通じて、自らの脳の弱点を客観視してください。
図解:あなたの思考プロセスはどちらですか?(As is / To be)

「基準値の不在」が無謀な行動を生む一方で、「基準値への盲信」もまた、人間のバイアスと結びついて新たな死角(ロス)を生み出します。
[客観的現実] 不正プログラムの実行権限仕様(OS上で一度実行許可を出せば全権限を奪取される物理性)
▲
[社会の基準] 実行プロトコル・運用基準値(マクロ自動実行ブロック、拡張子完全表示、多要素認証)
▲
[人間の認知] バイアスフィルター(「自分は詳しいから見抜ける」「知っている相手からのファイルだ」という錯覚)
2-1. 直感の罠:システム1思考が「二次トラブル」の引き金になる
不審なファイルや警告画面に直面した瞬間、人間の脳はエネルギー消費を避けるため「システム1(直感・反射)」を無意識に作動させます。
- 「いつもやり取りしている相手の名前だから安全だ(権威・親近感)」
- 「コンテンツを有効化しないと中身が読めないから、黄色いバーを押そう(現状回避)」
- 「自分は変なサイトは見ないから、ウイルスなんて関係ない(正常性バイアス)」
この「反射的な許可」こそが、すべての二次トラブル(端末乗っ取り、認証トークン奪取、取引先への攻撃拡散)を招く直接のトリガーです。デジタル空間において、自前の「知識や経験則」に頼ることは、目隠しをして濁流へアクセルを踏み込む行為と同義です。
2-2. 現象の可視化:主観を捨て、客観的な「基準値」を照合する
二次トラブルの連鎖を断ち切る最初のステップは、主観的な「大丈夫そうだ」を捨て、客観的な基準値によって目の前のファイルを可視化することです。
- 拡張子の可視化: アイコンの形(Excel風・PDF風)ではなく、「末尾の拡張子(.xlsm, .exe, .scr, .vbsなど)」が実行可能形式であるかという技術基準で測る。
- 権限付与の照合: OSやアプリケーションが発する「マクロの有効化」「保護されたビューの解除」は、警告ではなく「システム操作権限の全面譲渡」であるという物理限界に照合する。
感覚で文面の信憑性を推し量るのをやめ、コード実行のプロトコルという「判断基準(Judgement)」に照らし合わせることで、初めて脳の不用意なクリックにブレーキがかかります。
2-3. 病理の解剖:「認知翻訳エラー解析表」で脳の言い訳を論破する
「自分は騙されない」と自負していてもなお、脳は巧妙な命令書を受け入れてしまいます。この認知の歪みを外科手術のように解剖するのが『認知翻訳エラー解析表』です。
| 外部シグナル(客観的事実・基準) | 浅い受信(無知・バイアスの思考) | 見落とされた前提(物理的構造・全体像) | 決済されたロス(現実の代償) |
| 【レベル1:属性偽装基準】送信元表示名と業務文面の自然さ 100%(過去のメール履歴を引用した返信型攻撃) | 先週送った案件への返信だし、文面も自然だから本物の取引先だ | Emotet等のマルウェアは、盗み出した正規のメールスレッドに返信する形で攻撃メールを生成する仕様を持つ。文面の自然さは安全性を1ミリも証明しない。 | 社内認証情報の搾取 ブラウザ保存パスワード、セッショントークンの即時流出。 |
| 【レベル2:実行権限基準】マクロ・スクリプト実行要求 あり(「コンテンツを有効化してください」の表示) | マクロを有効にしないと表の計算や印刷ができないから許可する | 外部から送られたファイルにおけるマクロ実行要求の99%は、悪意あるコードを裏でダウンロード・実行させるための心理的トラップである事実。 | 端末の完全掌握・バックドア構築 PCがC2サーバーの遠隔操作下に置かれ、外部からの自由な侵入を許す。 |
| 【レベル3:警戒解除基準】ITリテラシー自負度 「高い」(「自分は騙されない」という自己評価) | 派手なウイルス画面には騙されない。怪しければすぐ気づける | 現代の高度なマルウェアは潜伏型であり、感染しても画面に何も表示されない。気づかないまま裏で連絡先を読み込み、他者への攻撃を開始する。 | 加害者への反転・信用失墜 自社アカウントから取引先へ数千件のウイルスメールを送信。発注停止・損害賠償請求。 |
この解析表を通すことで、「業務連絡だから開いた」という言い訳の正体が、単なる脳の認知バグ(ダニング=クルーガー効果と親近感バイアス)に過ぎなかったことを突きつけます。
2-4. システム2の強制起動:客観的データに基づき「未然抑止」を決裁する
現象を可視化し、自らのバイアスを解析表で論破したところで、論理的思考である「システム2」が本格的に起動します。
- 感情の脱臭: 「早く確認して返信しなければ」という焦りや「自分が見誤るはずがない」という傲慢を排除し、「外部から届いた実行可能ファイルはすべて毒入りの命令書である」と冷徹に認める。
- 安全抑止プロトコルの実行: 警告バーの「有効化」ボタンを押すことを拒絶し、送信元へ別ルート(電話やチャット)で送付事実を照会する。またはセキュリティ部門へファイルを提出・隔離を決裁する。
直感の惰性に流されず、分析に基づいた物理的プロトコルを選択した時点で、自身が感染源となる大惨事の火種は完全に消火されます。
2-5. 結論:一見面倒な「立ち止まる工程」こそが、トラブル抑止の最短ルート
届いたファイルの「有効化」ボタンを漫然とクリックする行為は、わずか1秒で完了します。対して、マクロを遮断し、拡張子を確認し、送信元へ電話で真偽を確かめる工程は、確かにまどろっこしく面倒に感じられます。
しかし、システム1の数秒のショートカットがもたらす代償は、数千万円の事故対応費、取引先との信頼崩壊、そして「周囲を巻き込んだ加害者」という消えない汚名です。
「現象の可視化」と「認知翻訳エラー解析表」を挟んでシステム2を起動させること。この一見面倒な立ち止まりのワンクッションを習慣化することこそが、巧妙化するサイバー攻撃から自らの身を守り、加害者化を防ぐ最も確実で速い近道です。
3.SOLPA研修室への問いかけ
デジタル資産と社会的信用を守るための判断基準(SOLPA所蔵)
- 「自分はITに詳しい」と慢心した瞬間に踏み抜く標的型攻撃の罠(知識レベル別ハッキングの境界線)
- なぜ人は取引先を装ったメールのマクロを許可してしまうのか?(権威・親近感バイアスの外し方)
- 加害者化を物理的に阻止する「マクロ遮断・拡張子監査プロトコル」(SOLPA-No.091)
コメント
[…] […]
[…] […]
[…] […]